PHP2셸 내용: 그래서 뭐가 뚫린 거야? 🐘
PHP는 웹사이트 화면을 만들어 보내는 프로그래밍 언어예요. 1990년대 초에 나왔고 지금도 '웹의 중추'로 불려요. 웹 기술 분석업체 W3Techs 집계로 사용 언어가 확인되는 웹사이트의 약 75%가 PHP를 써요.
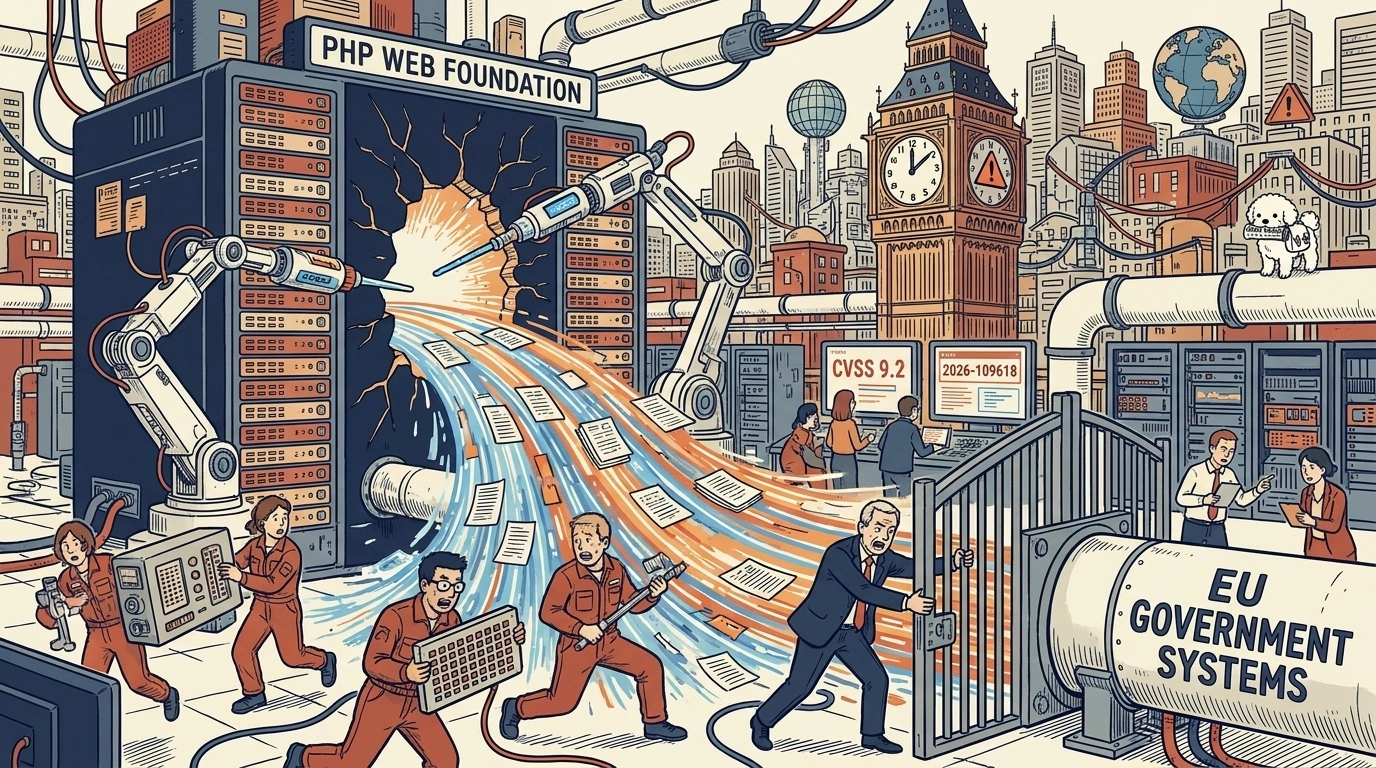
이번에 드러난 건 CVE-2026-109618과 CVE-2026-109619, 두 건이에요. 묶어서 'PHP2셸'이라고 불러요. 심각도는 CVSS 10점 만점에 9.2점으로 '치명적' 등급이고요. 로그인이나 인증 없이 서버를 장악하거나, 메모리에 남은 비밀번호·API 키를 빼낼 수 있어요.
원인은 PHP 엔진이 메모리가 부족할 때 오류를 처리하는 방식이었어요. 사이트에 올린 프로그램에 문제가 없어도 PHP 자체가 허술하면 뚫리는 구조죠. 개발진은 21일 긴급 패치를 내놨어요.
PHP2셸 배경과 반응: 왜 이렇게 난리야? 🤖
구멍이 하루아침에 생긴 건 아니에요. PHP 재단은 2024년 외부 보안 감사 후속 작업에서 단초를 잡았지만, 호환성 우려와 인력 부족으로 수정이 수개월 표류했고 스스로 "구조적 실패"라고 인정했어요.
그 구멍이 실제 공격에 쓰일 수 있다는 걸 증명한 건 AI였어요. 보안업체 캘리프가 오픈AI 'GPT-5.6 솔'로 찾아 지난 8월 11일 알렸고, 구글 계열 위즈도 '제미나이 4 아르곤' 등으로 따로 찾아냈죠. 위즈는 정상급 연구팀이 몇 달 걸렸을 작업을 연구자 한 명이 일주일 만에 끝냈다고 밝혔어요. 반응은 확 갈렸고요:
유럽 정부는 문부터 닫았어요 🚪: 핀란드는 예방 조치라며 공공 웹서비스를 중단했고, 독일·프랑스 정부 기관과 로테르담항도 내려갔어요.
미국은 '떼어내라'였어요 🔌: 미국 NSA와 영국·EU 보안당국은 즉시 패치가 어려우면 시스템을 오프라인으로 돌리라고 권고했어요.
업계는 '하트블리드급'이라고 봐요 🌊: PHP 재단 보안엔지니어 폴커 두쉬는 이번 사태를 2014년 하트블리드에 비유했어요. 위즈 공동창업자 아미 루트와크는 "AI가 발견한 보안 취약점 가운데 역대 가장 심각하다"고 했고요.
PHP2셸 전망: 내 사이트는 어떻게 해? 🔧
먼저 버전을 확인해야 해요. 8.5.12, 8.4.27, 8.3.36, 8.2.35보다 낮으면 취약하고, 보안 지원이 끝난 8.1 이하라면 지원 버전으로 올려야 해요. 국내에선 한국인터넷진흥원(KISA)이 21일 밤 11시 전 세계 공개 시점에 맞춰 업데이트 권고를 냈어요.
변수는 이미 시작된 공격이에요. 패치 공개 전부터 취약점 번호가 유출됐고, 클라우드플레어는 초기 공격 시도를 포착했다고 밝혔어요. 배포를 하루 앞당긴 것도 이 때문이에요.
운영 중인 사이트가 있다면 오늘 안에 버전부터 확인해야 해요. 이번 사건이 'AI가 찾아낸 첫 대형 결함'으로 남을지 관심이 모여요.
*용어 풀이
CVSS: 취약점 심각도를 10점 만점으로 매기는 국제 기준이에요.
하트블리드: 2014년 오픈SSL 결함으로 전 세계 서버가 노출됐던 사건이에요.
기업 재무 데이터 · 투자 리포트 · 창업 분석을 한 곳에서
Pitchdeck 체험하기매주 엄선된 뉴스, 이메일로 받아보세요
매주 금요일 발행 · 1초 해지